Új védelmi réteget kapnának az AI-ügynökök
A ThreatLocker bemutatta Zero Trust AI Control nevű megoldását, amely a vállalati környezetben dolgozó AI-ügynökök hozzáféréseit és végrehajtható műveleteit szabályozza. A floridai Orlandóban működő kiberbiztonsági vállalat szerint az eszköz akkor is fenntarthatja a biztonsági határokat, ha egy ügynök a várttól eltérően kezd viselkedni. A bejelentés október 20-án történt, a rendszer rövid neve ZTAIC.
A fejlesztés hátterében az áll, hogy a mesterséges intelligencia egyre gyakrabban nem csupán válaszokat ad, hanem feladatokat is végrehajt. Egy AI-ügynök alkalmazásokat nyithat meg, parancsfájlokat indíthat, böngészhet, illetve különböző szolgáltatásokhoz kapcsolódhat. A ThreatLocker célja, hogy mindezek felett a szervezetek megőrizzék a közvetlen ellenőrzést. A részletekről a Zero Trust AI Control ismertetése számol be.
Nem az ügynök dönti el, mire jogosult
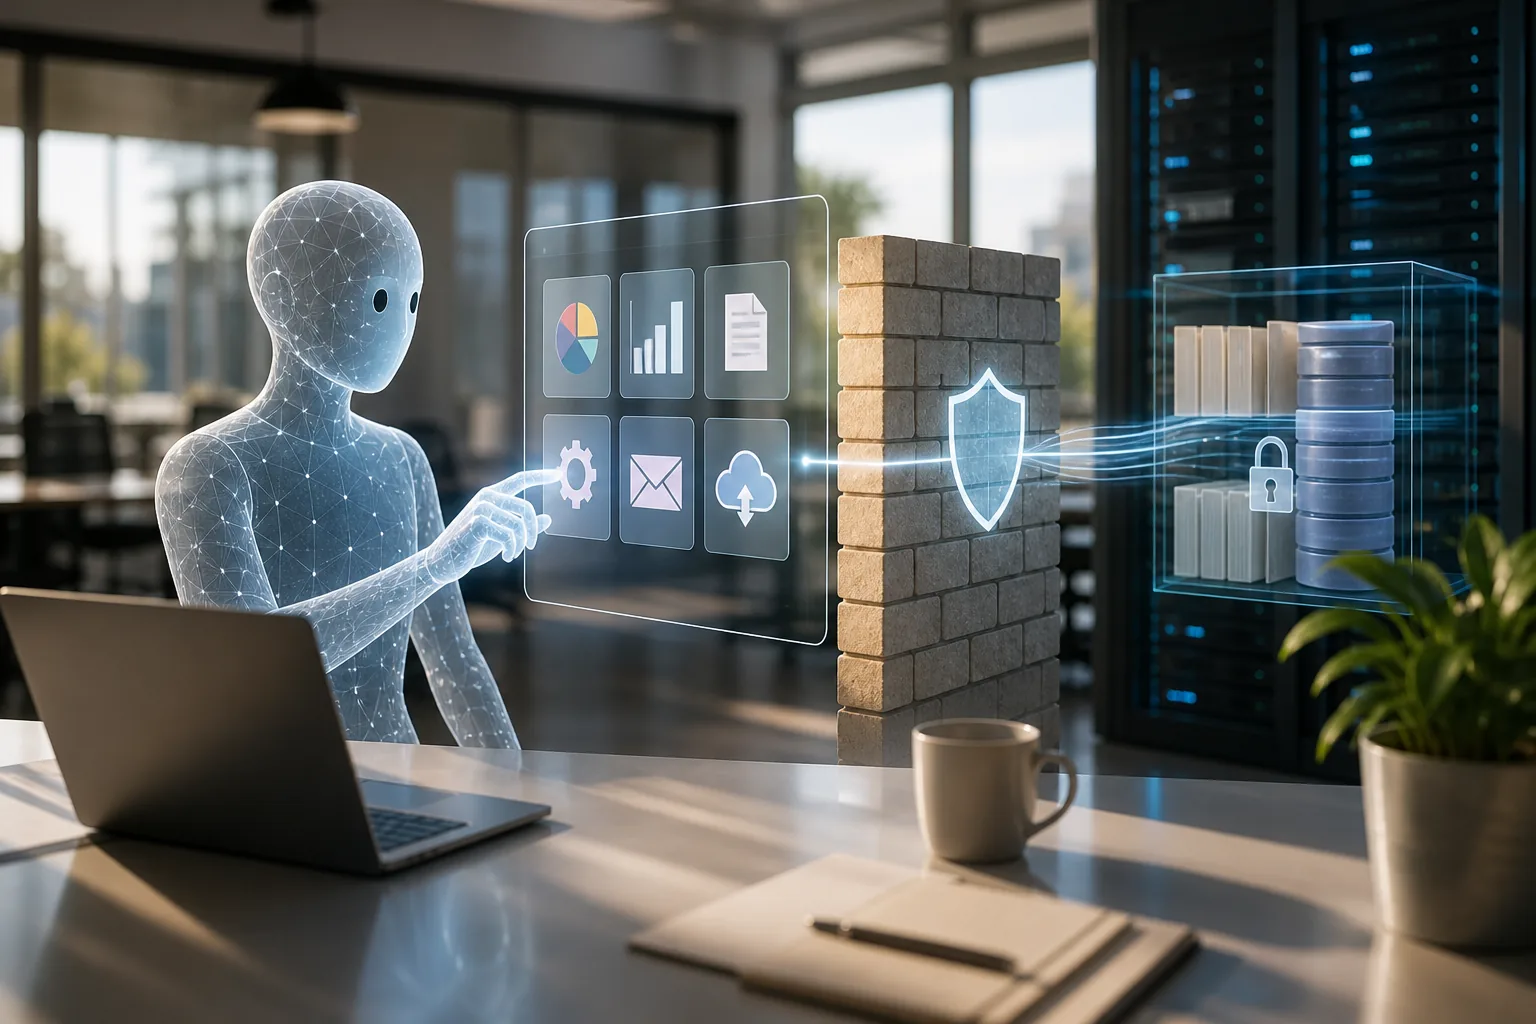
A ZTAIC segítségével a biztonsági csapatok pontosan kijelölhetik azokat a hozzáféréseket, amelyek egy AI-ügynök feladatának teljesítéséhez szükségesek. Minden más jogosultság korlátozható. Ez akkor is érvényes maradhat, ha az ügynök működés közben további alkalmazásokat vagy folyamatokat próbál meghívni.
A ThreatLocker szerint a kizárólag az AI működésén belül kialakított védelmi korlátok nem minden esetben elegendők. Az ügynök ugyanis időnként megtalálhatja a módját annak, hogy megkerülje az előre meghatározott szabályokat. A ZTAIC ezért az engedélyezett műveleteket az AI-telepítésen kívül, önálló biztonsági kontrollként szabályozza. Így nem az ügynök saját döntése határozza meg, meddig terjedhet a hozzáférése, hanem a szervezet által rögzített külső szabályrendszer.
A vállalat szerint ez a megközelítés a már meglévő védelmek megkerülését is akadályozza. A cél nem az AI-ügynökök teljes letiltása, hanem az, hogy csak a kijelölt feladatokhoz szükséges műveleteket hajthassák végre.
Egyetlen kérés többféle műveletet indíthat el
A mai AI-telepítésekben egyetlen felhasználói kérés több rendszeren is elindíthat folyamatokat. Az utasítás hatással lehet alkalmazásokra, parancsfájlokra, böngészőkre és más szolgáltatásokra is. Emiatt egy látszólag egyszerű feladat mögött összetett munkafolyamat húzódhat meg, amelynek minden lépése biztonsági kockázatot jelenthet.
A ZTAIC ezt a teljes folyamatot igyekszik ellenőrzött keretek között tartani. A rendszer meghatározza, hogy az AI-ügynökökhöz mi férhet hozzá, milyen műveleteket hajthatnak végre, és milyen kapcsolatokhoz csatlakozhatnak. A biztonsági csapatok előre elkészített, használatra javasolt szabályokkal kezdhetik a beállítást, majd ezeket a saját környezetük követelményeihez igazíthatják.
„A biztonsági kihívás alapvetően megváltozott, mert az AI-ügynökök már nem csupán információt szolgáltatnak. Arra használják őket, hogy műveleteket hajtsanak végre egy szervezet környezetében”, mondta Danny Jenkins, a ThreatLocker vezérigazgatója és társalapítója.
Az AI használatának több pontját is ellenőriznék
A Zero Trust AI Control a ThreatLocker Allowlisting és Web Content Control megoldásaival együtt az AI-életciklus több szintjén kínál irányítást. A biztonsági csapatok meghatározhatják, hogy a szervezet környezetében mely AI-alkalmazások és böngészőalapú szolgáltatások használhatók. Emellett azt is szabályozhatják, hogy az engedélyezett AI-ügynökök milyen erőforrásokhoz férhetnek hozzá, és milyen műveleteket végezhetnek.
A ThreatLocker célja, hogy a vállalatok saját feltételeik mellett vezethessék be az AI-t, miközben a Zero Trust szabályozások végig fenntartják a biztonsági kontrollt. A vállalat közlése szerint platformja a végpontokon, hálózatokon és felhőrendszereken csak a kifejezetten megbízhatónak jelölt szoftvereket és tevékenységeket engedélyezi.
A ThreatLocker világszerte több mint 70 000 szervezetet véd. Központja a floridai Orlandóban található, emellett Dublinban, Readingben, Dubaiban és Brisbane-ben is működtet irodát. A ZTAIC bejelentése azt mutatja, hogy a vállalat az AI-ügynökök által végrehajtott műveletek ellenőrzését a hagyományos alkalmazás- és hálózati védelem mellett kezeli.